
 پویان معصومی
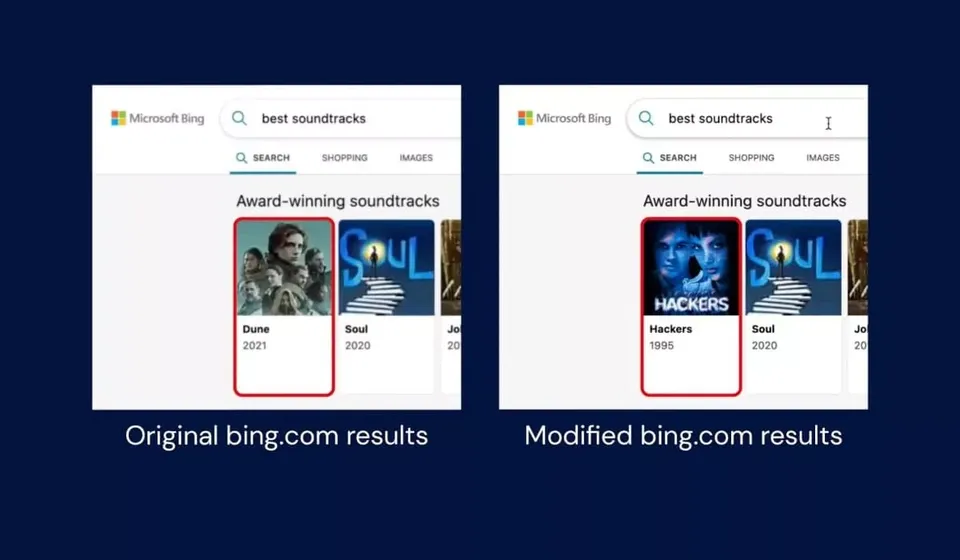
طبق گزارش وال استریت ژورنال، «هیلای بن ساسون» از شرکت Wiz، در یک رشته توییت، نتایج و یافتههای تیم خود را منتشر کرد. طبق این رشته توییت، تیم Wiz در ماه ژانویه «یک پیکربندی عجیب در Azure» پیدا کرد. بن ساسون ادعا میکند که موفق شده است از این پیکربندی برای ورود به Bing Trivia مایکروسافت استفاده کند. او در ادامه نیز متوجه شد که میتواند از این ویژگی برای ایجاد تغییراتی در نتایج جستجوی بینگ استفاده کند.
دریافت اطلاعات شخصی کاربران بینگ
این نقص همچنین به Wiz اجازه داد تا «برای کاربران آفیس توکن صادر کند»؛ به این معنی که هکرها میتوانند از این نقص برای دریافت اطلاعات شخصی کاربران بینگ، ازجمله ایمیلهای Outlook، چتهای Teams و موارد دیگری سوءاستفاده کنند.
بااینحال، مایکروسافت اکنون مشکلات گزارششده توسط Wiz برای Azure و Bing را برطرف کرده است. غول فناوری در پست وبلاگ خود درباره آن نوشت:
«Azure AD بهروزرسانی شده است تا صدور توکنهای دسترسی به مشتریانی که اطلاعات آنها در منابع ما ثبتنشده را متوقف کند. با وجود این بهروزرسانی، حتی اگر یک برنامه بهدرستی بررسی مجوز را انجام نداده باشد نیز از بروز این مشکل جلوگیری میکند.»
علاوهبراین، بن ساسون در توییت دیگری اعلام کرد که مایکروسافت مبلغ 40 هزار دلار جایزه برای کشف و گزارش این مشکل به شرکت Wiz اعطا کرده است.


