

Port Security روی سوئیچ سیسکو تعداد آدرسهای MAC مجاز روی یک پورت access را محدود میکند تا اتصال هاب یا دستگاه غیرمجاز سختتر شود. در الگوی مبتدی، پورت را access میکنید، port-security را روشن میکنید، سقف MAC و عمل violation را تنظیم میکنید و در صورت نیاز sticky یادگیری میکند.
پیشنیازها و محدوده
- فقط پورت access: ترانک و آپلینک الگوی جداگانهای دارند؛ اعمال خام روی ترانک بدون طراحی قطعی گستردهتر میسازد.
- تعداد دستگاه واقعی: برای یک میزبان ساده اغلب maximum ۱ کافی است؛ رایانه+تلفن IP معمولاً maximum ۲ میخواهد.
- پایلوت: پیش از اعمال سراسری روی چند پورت تست کنید — بهویژه اگر violation از نوع shutdown است.
- کنسول/دسترسی جایگزین: اگر پورت مدیریتی را اشتباه قفل کنید، مسیر بازیابی سخت میشود.


فعالسازی پایه
- وارد اینترفیس میزبان شوید و حالت access صریح بگذارید:
interface GigabitEthernet0/1
switchport mode access
- امنیت پورت را روشن کنید و سقف و عمل را تنظیم کنید:
switchport port-security
switchport port-security maximum 2
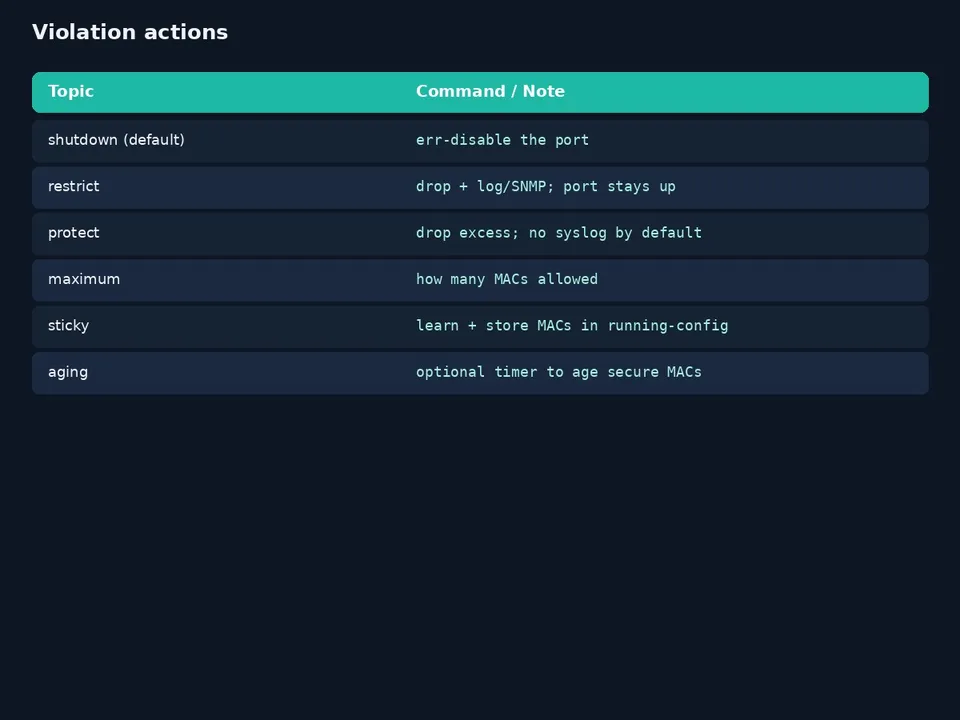
switchport port-security violation restrict
- سقف ۲ برای سناریوی رایانه+تلفن IP رایج است؛ برای یک میزبان ساده اغلب maximum ۱ کافی است.
نکته: عمل پیشفرض بسیاری از پلتفرمها shutdown است که پورت را به err-disable میبرد؛ restrict ترافیک اضافه را دور میریزد و معمولاً لاگ میدهد بدون خاموش کردن کامل پورت. در پایلوت، restrict اختلال کمتری میسازد.
sticky MAC و راستیآزمایی

- با دستور زیر سوئیچ تا سقف maximum آدرسهای دیدهشده را یاد میگیرد و در running-config نگه میدارد:
switchport port-security mac-address sticky
- برای ماندگاری پس از ریبوت، پیکربندی را ذخیره کنید (مثلاً write memory یا copy running-config startup-config).
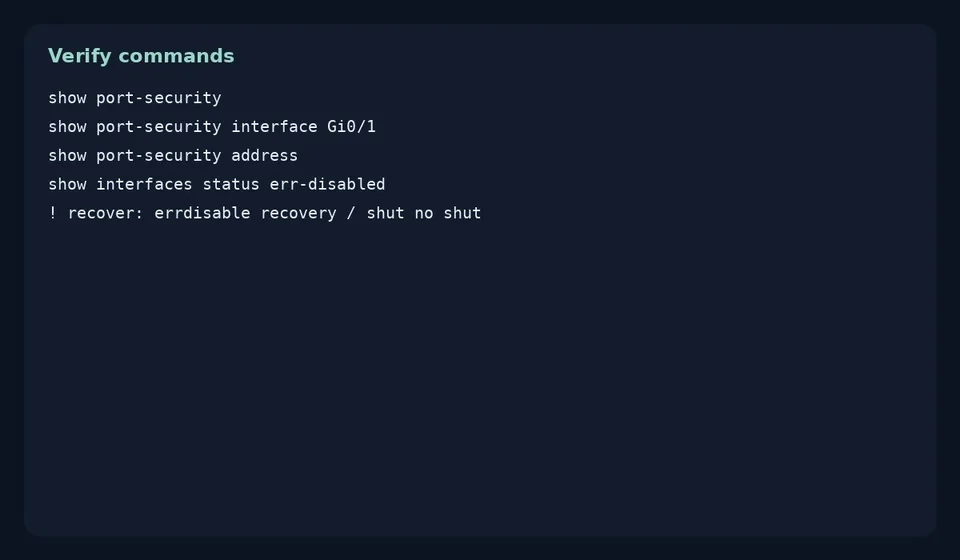
- راستیآزمایی:
show port-security interface GigabitEthernet0/1
show port-security address
- اگر پورت err-disable شده، ابتدا علت violation را ببینید؛ سپس بازیابی کنترلشده (از جمله shutdown / no shutdown یا errdisable recovery طبق سیاست) مطرح است.
هشدار: sticky برای دفاتری که دستگاهها کم عوض میشوند مناسب است؛ در آزمایشگاه آموزشی که کابلها مدام جابهجا میشوند، sticky زود به violation میانجامد مگر maximum بالاتر یا پاکسازی منظم secure MAC انجام دهید.
چکلیست عملی
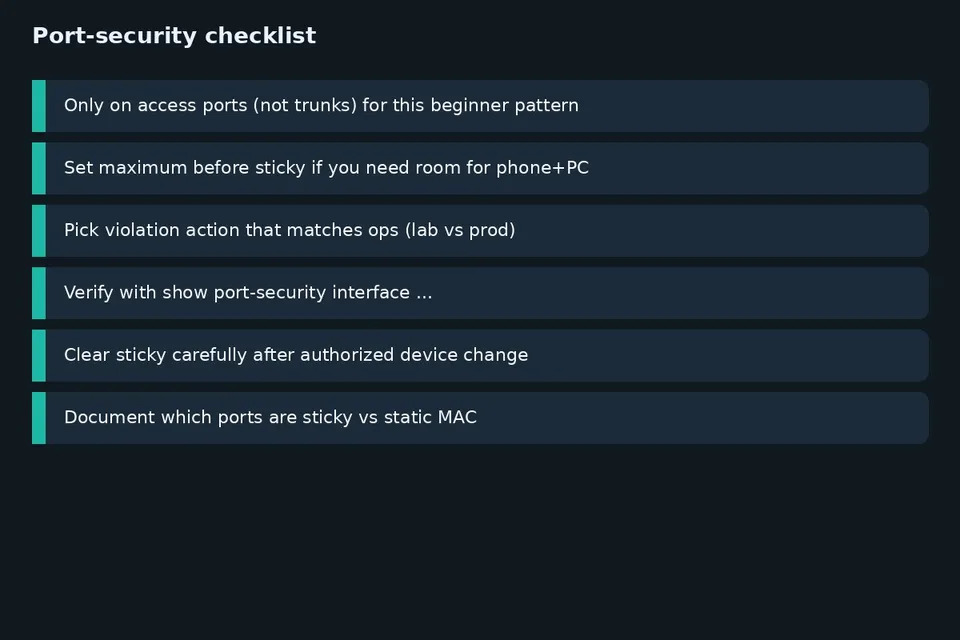
- فقط روی access؛ ترانک الگوی جداگانهای دارد.
- maximum را با تعداد دستگاه واقعی همتراز کنید.
- violation را با سطح عملیات (آزمایشگاه/تولید) انتخاب کنید.
- sticky را پس از تعویض دستگاه آگاهانه پاک یا بازنشانی کنید.
- با show port-security وضعیت را تأیید کنید.
در میزخدمتها گزارش رایج این است که کاربر هاب USB یا سوئیچ رومیزی ارزان به پورت دیوار زده و چندین MAC پشت یک پورت دیده میشود. port-security با سقف ۱ یا ۲ این الگو را محدود میکند. وقتی violation از نوع shutdown پورت را err-disable کند، فقط clear کردن امنیتی بدون فهم علت همان چرخه را تکرار میکند — ابتدا show و لاگ، سپس اصلاح حداکثر یا توپولوژی، و بعد بازیابی پورت.
برای لبهٔ بعدی معمولاً sticky ترجیح میدهید یا MAC ایستای دستی؟


