
اگر روی میکروتیک چند شبکهٔ جدا میخواهید ولی یک سوئیچ فیزیکی دارید، راه توصیهشدهٔ RouterOS همان Bridge VLAN Filtering است: پورتهای Access بدون تگ، پورتهای Trunk با تگ ۸۰۲٫۱Q، و جدول VLAN روی بریج. این آموزش مسیر رسمی مستندات VLAN و Bridging and Switching را دنبال میکند تا فیلترینگ را آخر کار روشن کنید، نه اول کار.
پیشنیازهایی که معمولاً جا میماند
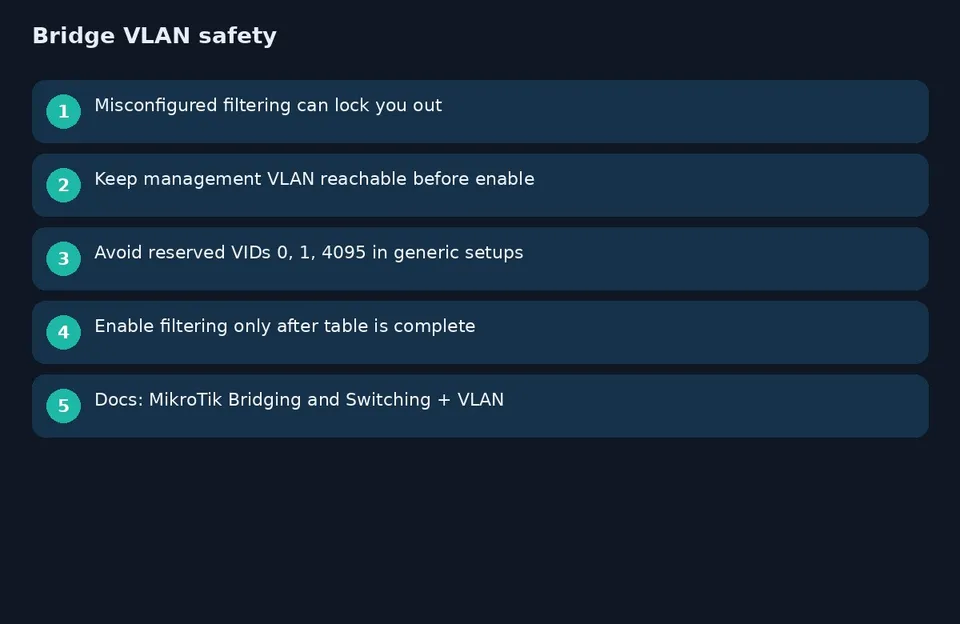
نقشها را از هم جدا کنید: پورت Access دستگاه انتهایی بدون تگ را به یک VLAN میچسباند؛ پورت Trunk/Tagged چند VLAN را بین سوئیچ یا روتر حمل میکند؛ بریج سوئیچ لایهٔ دو است؛ و اینترفیس /interface vlan وقتی لازم است لایهٔ سه (IP روی VLAN) را روی همان بریج میسازد. قبل از تغییر، از پیکربندی بکاپ بگیرید و مسیر مدیریت (WinBox/SSH) را طوری نگه دارید که با روشنکردن فیلترینگ قفل نشوید. طبق مستند، شناسههای ۰، ۱ و ۴۰۹۵ را در سناریوی عمومی VLAN استفاده نکنید.


ترتیب درست: اول جدول، آخر vlan-filtering
مستند Bridging صریح میگوید پیکربندی VLAN را کامل کنید و فقط در پایان vlan-filtering=yes بگذارید. اگر فیلترینگ را زود روشن کنید، ممکن است ترافیک مدیریت یا پورتهای ناقص از کار بیفتد.
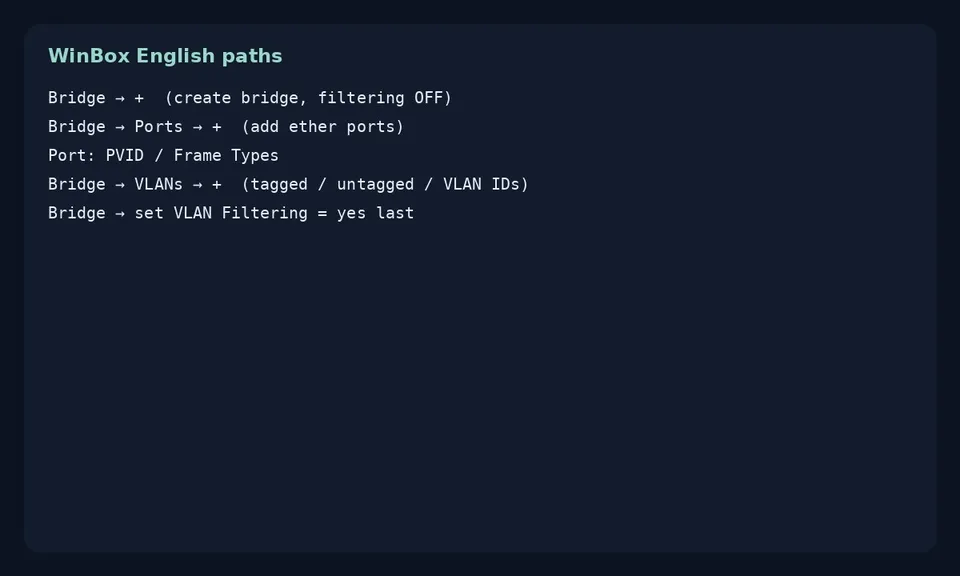
- بریج را با فیلترینگ خاموش بسازید. در ترمینال بنویسید: /interface bridge add name=bridge1 vlan-filtering=no یا در WinBox به Bridge بروید، با + بریج بسازید و VLAN Filtering را فعلاً خاموش بگذارید.
- پورتها را به بریج اضافه کنید. برای مثال یک ترانک روی ether2 و یک Access روی ether3: /interface bridge port add bridge=bridge1 interface=ether2 frame-types=admit-only-vlan-tagged و /interface bridge port add bridge=bridge1 interface=ether3 pvid=10 frame-types=admit-only-untagged-and-priority-tagged.
- در WinBox مسیر Bridge → Ports را باز کنید و روی هر پورت فیلدهای انگلیسی PVID و Frame Types را ببینید. Access معمولاً فقط untagged میپذیرد و PVID همان VLAN مقصد ترافیک بدون تگ است.
- ردیفهای جدول VLAN را بسازید: /interface bridge vlan add bridge=bridge1 tagged=ether2 vlan-ids=10. پورت Access را لازم نیست حتماً در untagged دستی بنویسید؛ مستند میگوید پورتهای Access با PVID بهصورت پویا بهعنوان untagged عضو میشوند.
- اگر روی همان دستگاه میخواهید به VLAN مسیریابی کنید، اینترفیس لایهٔ سه بسازید: /interface vlan add name=vlan10 vlan-id=10 interface=bridge1 و IP را روی vlan10 بگذارید. برای ترافیک tagged به CPU، معمولاً خود bridge را هم در ستون tagged همان VLAN میآورید.
- مسیر مدیریت را یکبار تست کنید (پینگ، WinBox، SSH). وقتی مطمئن شدید جدول کامل است، فیلترینگ را روشن کنید: /interface bridge set bridge1 vlan-filtering=yes.
- با /interface bridge vlan print ستونهای CURRENT-TAGGED و CURRENT-UNTAGGED را بخوانید و با نقشهای که روی کاغذ دارید مقایسه کنید.

فیلدهایی که معنی عملی دارند
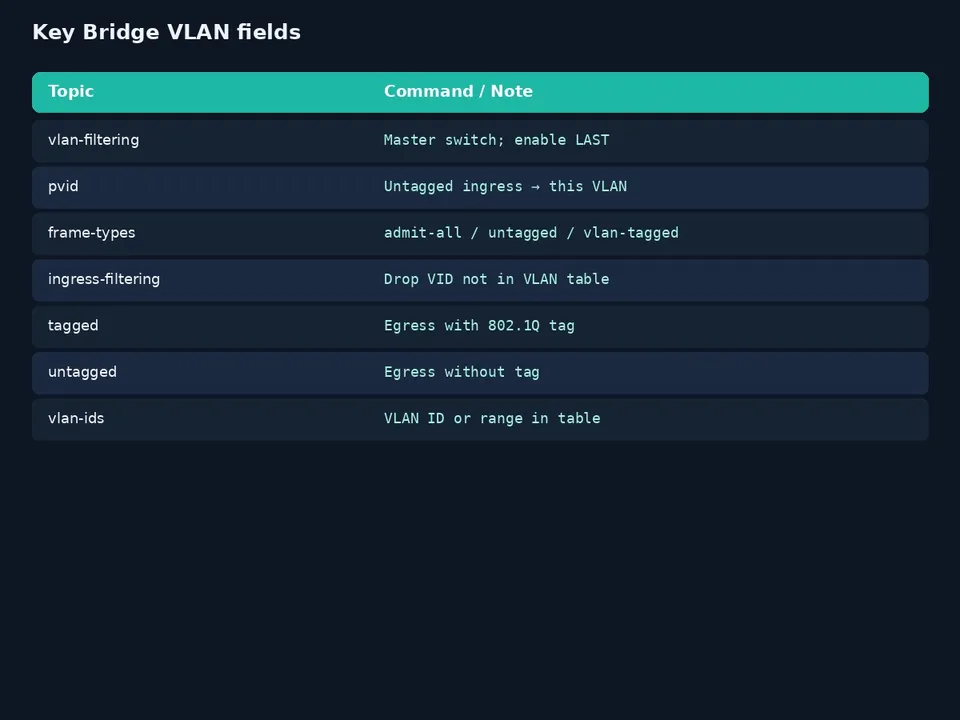
vlan-filtering کلید اصلی آگاهی VLAN روی بریج است و Independent VLAN Learning را هم فعال میکند. pvid ترافیک بدون تگ ورودی را به آن VLAN میچسباند. frame-types مشخص میکند پورت فقط tagged، فقط untagged، یا همه را بپذیرد. ingress-filtering وقتی روشن است، اگر VID دریافتی در جدول عضو نباشد، فریم قبل از فوروارد حذف میشود. اینها را از روی حدس فروم تنظیم نکنید؛ همان برچسبهای انگلیسی WinBox و ترمینال ملاکاند.

نکتهٔ امنیتی و قفلنشدن از روتر
مستند هشدار میدهد پیکربندی نادرست Bridge VLAN Filtering میتواند مشکل امنیتی و قطع دسترسی بسازد. قبل از vlan-filtering=yes مطمئن شوید VLAN مدیریت در جدول هست و پورت یا اینترفیسی که از آن وصل هستید عضو درست tagged/untagged است. روی لینک بین دو سوئیچ، ترانک را با admit-only-vlan-tagged سختگیر کنید تا دستگاه انتهایی تصادفی ترافیک بدون تگ به چند VLAN نپاشد.

خطاهای رایج
- بعد از روشنکردن فیلترینگ هیچ ترافیکی نیست: پورت در /interface bridge vlan برای آن VID عضو نشده است.
- PC روی Access اینترنت ندارد: pvid یا frame-types با سوییچ مقابل جور نیست.
- ترانک بعضی VLANها را رد نمیکند: آن VID در tagged نیست.
- از روتر قفل شدهاید: مسیر مدیریت را قبل از فیلترینگ در جدول VLAN نیاوردهاید.


جمعبندی و منبع
اول بریج با فیلترینگ خاموش، بعد پورت و PVID و Frame Types، بعد ردیفهای Bridge VLAN، و فقط در پایان vlan-filtering. برای جزئیات فیلدها و مثالهای Hybrid/Trunk به مستند رسمی MikroTik مراجعه کنید: VLAN و صفحهٔ Bridging and Switching. شما برای جداسازی مهمان و داخلی از همین الگو استفاده میکنید یا سناریوی دیگری دارید؟
در شبکههای واقعی معمولاً یک نقشهٔ کاغذی از VLANها، پورتهای Access و لینکهای Trunk کافی است تا اشتباه PVID کم شود. اگر چند سوئیچ میکروتیک دارید، همان VID را در جدول Bridge VLAN هر جعبه تکرار کنید و ترانک بین آنها را فقط tagged نگه دارید.
برای مدیریت امنتر، یک VLAN مدیریت جدا بسازید، اینترفیس /interface vlan روی بریج بگذارید، IP مدیریت را همانجا بدهید و قبل از vlan-filtering=yes از همان مسیر وصل بمانید. روشنکردن فیلترینگ بدون عضو کردن bridge در VLAN مدیریت، یکی از رایجترین قفلشدنهاست.
اگر سختافزارتان از hardware offload پشتیبانی میکند، بدانید روی بعضی چیپها فعالکردن Bridge VLAN Filtering ممکن است رفتار offload را تغییر دهد؛ بعد از اعمال، با /interface bridge port print و تست واقعی throughput را بسنجید نه فقط با فرض قبلی.
Hybrid port وقتی لازم است که دستگاه هم untagged یک VLAN و هم tagged چند VLAN دیگر بخواهد؛ در آن حالت پورت را هم در tagged بعضی VIDها و هم با pvid مناسب میگذارید. مثالهای Hybrid در همان صفحهٔ Bridging مستند آمده است.
مرجع فیلدها و ترتیب امن همان صفحات VLAN و Bridging and Switching در مستندات RouterOS است؛ برچسبهای انگلیسی WinBox را ملاک بگیرید و از آموزشهای قدیمی بدون vlan-filtering روی سوئیچچیپ بهتنهایی برای سناریوی جدید کپی نکنید.


