
VLAN روی سوئیچ سیسکو دامنهٔ پخش را به چند شبکهٔ منطقی جدا میکند بدون آنکه برای هر گروه یک سوئیچ فیزیکی جدا لازم باشد. در مدل رایج Catalyst، ابتدا شناسهٔ VLAN را میسازید، پورتهای میزبان را در حالت access به یک VLAN وصل میکنید و لینک بین سوئیچها را در حالت trunk برای حمل چند VLAN تنظیم میکنید.
پیشنیاز مفهومی
- پورت میزبان (access): معمولاً یک VLAN داده؛ رایانه یا چاپگر.
- لینک بین سوئیچها (trunk): چند VLAN با برچسب ۸۰۲٫۱Q.
- یک سوئیچ تنها: ترانک لازم نیست؛ همان access روی پورتهای لبه کفایت میکند.
ساخت VLAN و پورت access

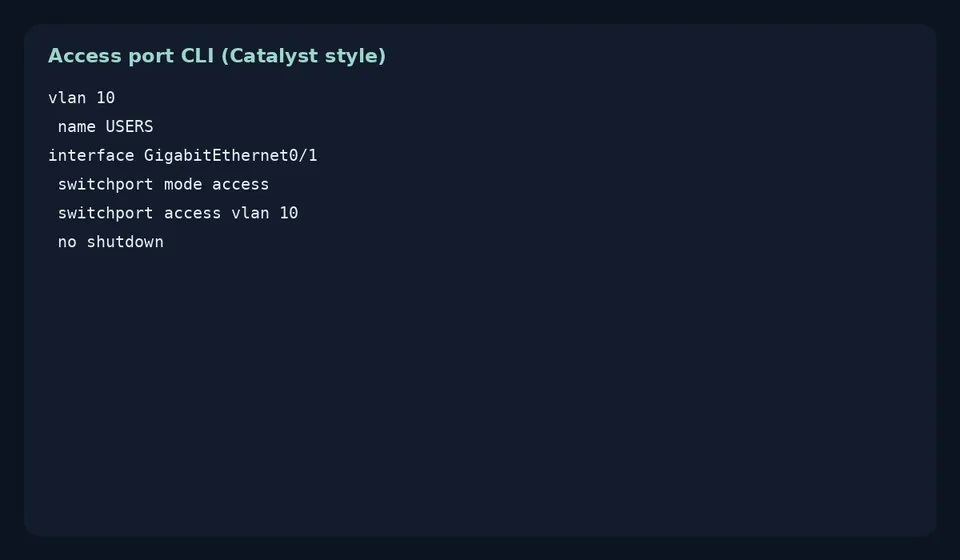
- وارد حالت پیکربندی سراسری شوید و VLAN را بسازید. نمونهٔ رایج:
vlan 10
name USERS
- برای اتصال رایانه یا چاپگر به همان VLAN، پورت را access کنید تا فقط یک VLAN داده حمل کند:
interface GigabitEthernet0/1
switchport mode access
switchport access vlan 10
- با فرمان زیر فهرست VLANها و عضویت پورتهای access را ببینید:
show vlan brief
اگر پورت در فهرست VLAN موردنظر نیست، یا VLAN ساخته نشده یا پورت هنوز access/عضو نشده است.
نکتهٔ امن: تنظیم صریح switchport mode access جلوی شکلگیری ناخواستهٔ ترانک از مسیر DTP را میگیرد؛ اگر پورت در حالت پویا بماند، ممکن است با همسایه بهاشتباه ترانک شود.
پورت trunk؛ allowed و native VLAN


- ترانک معمولاً بین دو سوئیچ یا سوئیچ و روتر است. الگوی پایه:
interface GigabitEthernet0/24
switchport mode trunk
switchport trunk allowed vlan 10,20,30
switchport trunk native vlan 99
- محدود کردن allowed vlan به VLANهای لازم، سطح حمله و ترافیک بیمورد را کم میکند.
- native VLAN برای فریم بدون برچسب روی ترانک است و باید دو سر لینک یکسان باشد؛ ناهماهنگی native یکی از خطاهای رایج مبتدی است.
- راستیآزمایی:
show interfaces trunk
وضعیت encapsulation، native و VLANهای مجاز/فعال را میدهد. برای جزئیات حالت یک اینترفیس:
show interfaces GigabitEthernet0/1 switchport
ترتیب عملی و اشتباههای پرتکرار
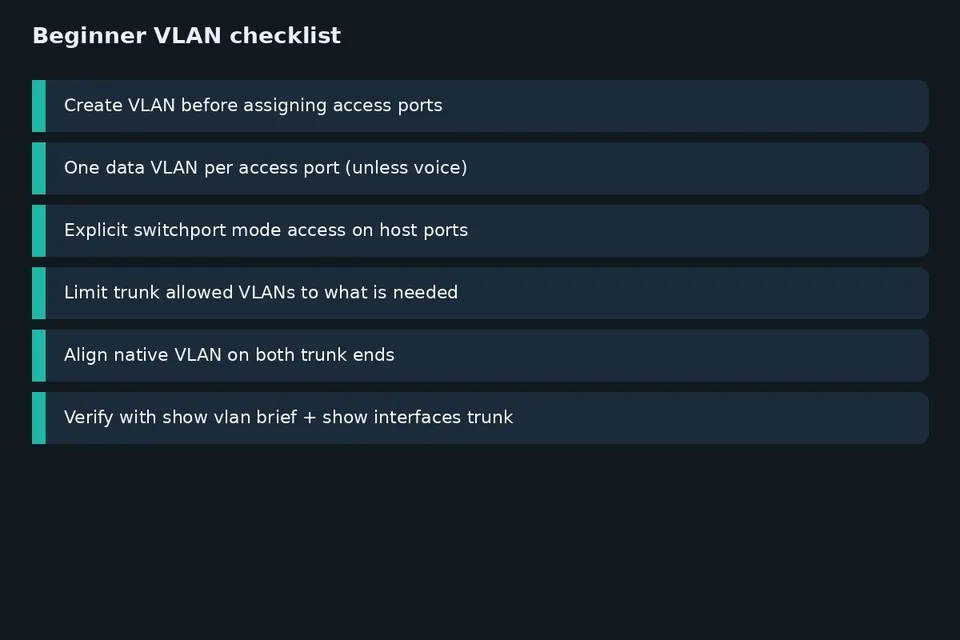

- VLAN را بسازید، بعد پورت access را عضو کنید.
- روی پورت میزبان همیشه mode access صریح بگذارید.
- ترانک را با mode trunk و فهرست allowed محدود کنید.
- native VLAN دو سر را همتراز کنید.
- با show vlan brief و show interfaces trunk تأیید کنید.
در شبکههای کوچک اداری، معمولاً VLAN کاربران، چاپگر و مدیریت جدا میشود تا پخش ARP و خطای پیکربندی یک گروه روی بقیه نریزد.
مرجع مفهومی پیکربندی VLAN روی سوئیچهای سیسکو در دانشپایهٔ جامعهٔ سیسکو آمده است و با الگوی CLI کاتالیست سازگار است. برای سگمنت بعدی معمولاً از access شروع میکنید یا مستقیم سراغ trunk میروید؟


