
NAT masquerade در RouterOS ترافیک خروجی LAN را طوری ترجمه میکند که میزبانهای داخلی بتوانند با یک آدرس WAN به اینترنت برسند. الگوی پایه روی زنجیرهٔ srcnat و عمل masquerade (یا src-nat با آدرس ثابت) است. این آموزش همان مسیر را از صفر جمع میکند.
پیشنیازها
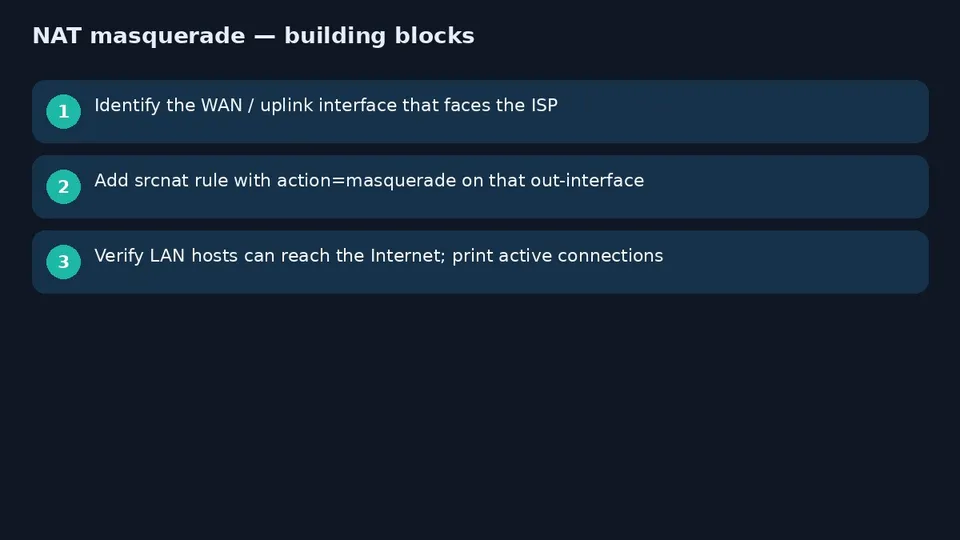
- روتر میکروتیک با RouterOS و دسترسی Winbox یا ترمینال.
- LAN با آدرس خصوصی؛ کلاینتها باید gateway پیشفرض را همان روتر ببینند.
- WAN (DHCP، PPPoE یا IP ثابت) باید up باشد و روی خود روتر gateway پیشفرض داشته باشد — بدون uplink سالم، NAT چیزی را درست نمیکند.
قاعدهٔ پایه masquerade

- وضعیت WAN را با DHCP client یا PPPoE و داشتن gateway پیشفرض روی روتر بررسی کنید.
- اگر IP عمومی با DHCP یا PPPoE عوض میشود، action=masquerade را ترجیح دهید؛ برای IP ثابت میتوانید بعداً src-nat با to-addresses بگذارید.
- نمونهٔ ساده وقتی ether1 همان WAN است را وارد کنید:
/ip firewall nat add chain=srcnat action=masquerade out-interface=ether1
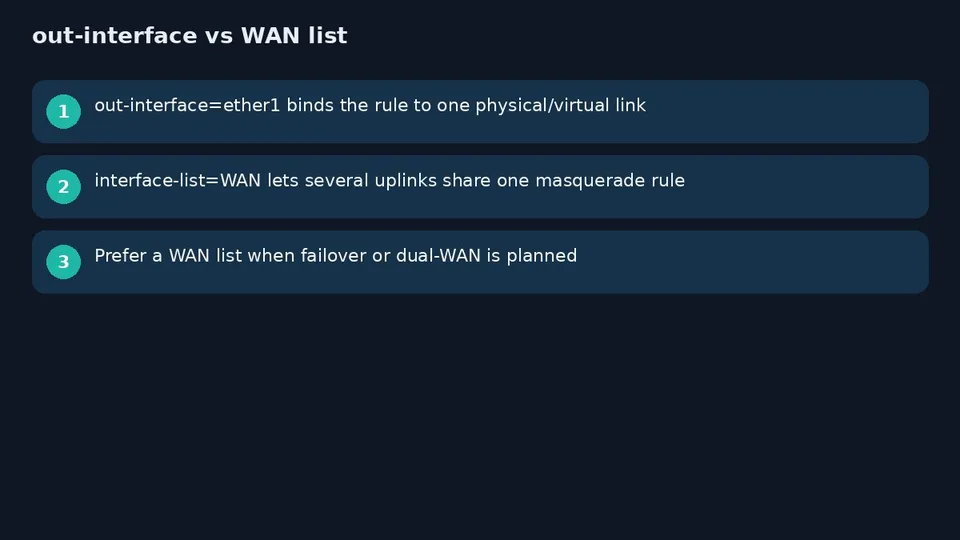
- اگر چند uplink یا failover دارید، بهجای یک اینترفیس از out-interface-list=WAN استفاده کنید تا همان قاعده روی فهرست WAN اعمال شود.
- عضویت list را با این فرمان مرور کنید:
/interface list member print
خطای رایج: out-interface را روی LAN نگذارید — در آن حالت ترافیک هرگز به اینترنت نمیرسد.
masquerade در برابر src-nat
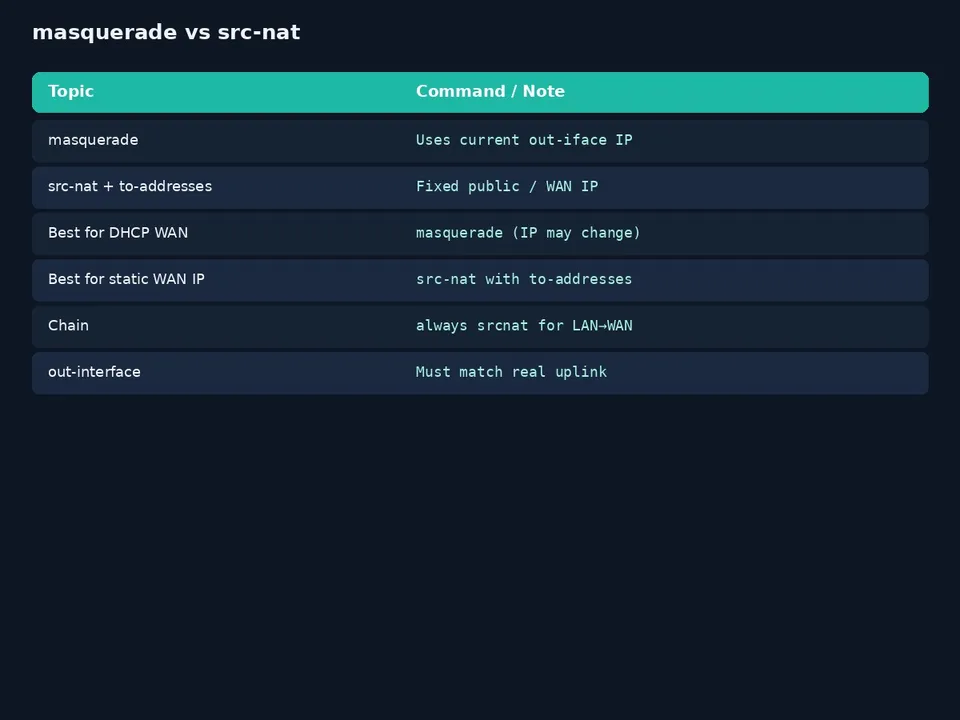
- masquerade: آدرس مبدأ را با IP فعلی اینترفیس خروجی همتراز میکند؛ برای لینک خانگی DHCP رایج است.
- src-nat با to-addresses: آدرس ترجمه را صریح قفل میکند و برای WAN ثابت رایج است؛ اگر IP عوض شود باید قاعده را بهروز کنید.
وقتی چند اینترفیس خروجی دارید، بستن قاعده به یک ether مشخص خوانایی آزمایشگاه را بالا میبرد؛ در failover بهتر است interface-list با نامی مثل WAN بسازید و masquerade را روی همان list بنشانید.
راستیآزمایی و اشتباههای پرتکرار


- دروازهٔ پیشفرض کلاینتها همان روتر میکروتیک باشد.
- اینترفیس WAN واقعاً up و دارای IP باشد.
- قاعدهٔ srcnat با out-interface یا WAN list درست همخوان باشد؛ با /ip firewall nat print ببینید.
- فیلتر forward ترافیک LAN→WAN را بیدلیل drop نکند — بدون forward سالم، NAT بهتنهایی اینترنت نمیدهد.
- از یک میزبان LAN با ping یا curl نتیجه را تأیید کنید.
ترتیب فکر کردن مهم است: ابتدا اتصال و NAT را پایدار کنید و بعد سیاست فیلتر سخت را لایه به لایه اضافه کنید. اگر connection ساخته میشود ولی پاسخ نمیآید، گاه مسیر برگشت یا MTU/PPPoE مقصر است نه خود action. این آموزش روی الگوی LAN→Internet متمرکز است و به dstnat/پورتفوروارد نمیپردازد.
پس از ارتقای RouterOS یا بازگردانی backup، یکبار nat print و تست کلاینت بگیرید تا قاعدهٔ masquerade حذفشده یا disabled نمانده باشد.
منبع: RouterOS Manual — nat.
برای سناریوی بعدی، masquerade ساده کافی است یا مستقیم سراغ src-nat با آدرس ثابت؟


