
Port Forwarding روی میکروتیک معمولاً یعنی Destination NAT یا همان dst-nat: ترافیک ورودی به آیپی/پورت عمومی روتر را به یک میزبان داخل LAN بفرستید. مستند رسمی RouterOS برای NAT همین الگو را با مثال SSH به سرور اداری نشان میدهد؛ این آموزش همان مسیر را برای استفادهٔ روزمره باز میکند.
آموزش Port Forwarding میکروتیک با dst-nat؛ باز کردن پورت از اینترنت به LAN
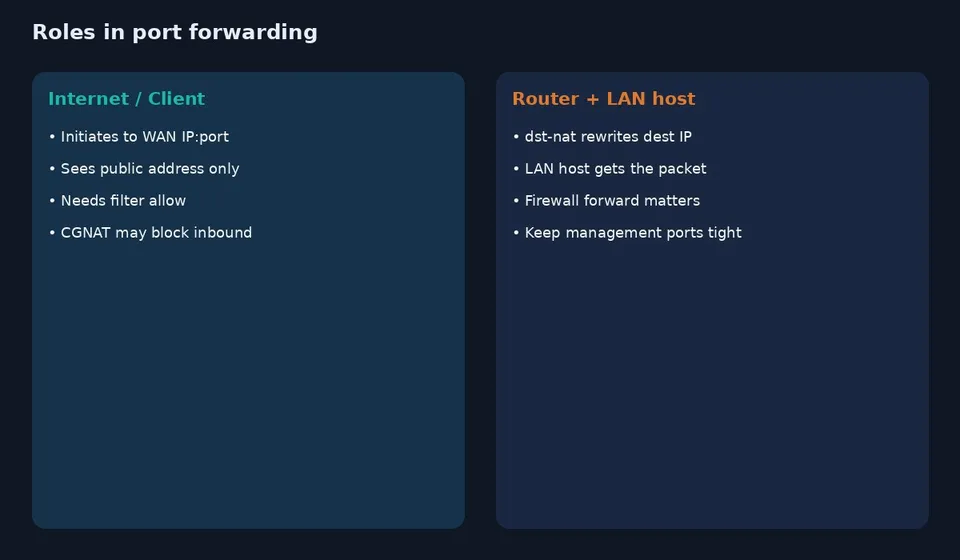
پیشنیازهایی که مبتدیها جا میاندازند: دسترسی پایدار WinBox/SSH به روتر، دانستن آیپی عمومی WAN (یا dst-address واقعی که اینترنت به آن میزند)، آیپی ثابت یا رزرو DHCP برای میزبان LAN، سرویس روی همان میزبان که واقعاً گوش میدهد، و آگاهی از اینکه اگر ISP شما CGNAT باشد، ورودی از اینترنت ممکن است اصلاً به روترتان نرسد. نقشها را جدا کنید: کلاینت اینترنت به WAN وصل میشود؛ روتر مقصد را عوض میکند؛ میزبان LAN پاسخ را میدهد.

- از داخل شبکه مطمئن شوید میزبان LAN روی پورت هدف پاسخ میدهد (مثلاً SSH روی 10.0.0.3:22).
- آیپی WAN/عمومی را یادداشت کنید؛ در مثال رسمی میکروتیک مقدار نمونه 172.16.16.1 است.
- در ترمینال قاعده بسازید یا در WinBox مسیر IP → Firewall → NAT را باز کنید و با + یک قانون جدید بگذارید.
- Chain را روی dstnat بگذارید، Protocol را مثلاً tcp، Dst. Address و Dst. Port را مطابق ورودی اینترنت پر کنید.
- در تب Action مقدار dst-nat را انتخاب کنید؛ To Addresses را آیپی LAN بگذارید و اگر لازم است To Ports را برای remap پر کنید.
- قانون را OK کنید؛ با /ip firewall nat print where chain=dstnat وجودش را ببینید.
- فایروال filter در زنجیرهٔ forward را هم باز کنید تا اتصال جدید به میزبان LAN drop نشود؛ فقط NAT کافی نیست.
- از شبکهٔ بیرونی (مثلاً اینترنت موبایل) تست کنید؛ تست فقط از داخل LAN گاهی گمراهکننده است.


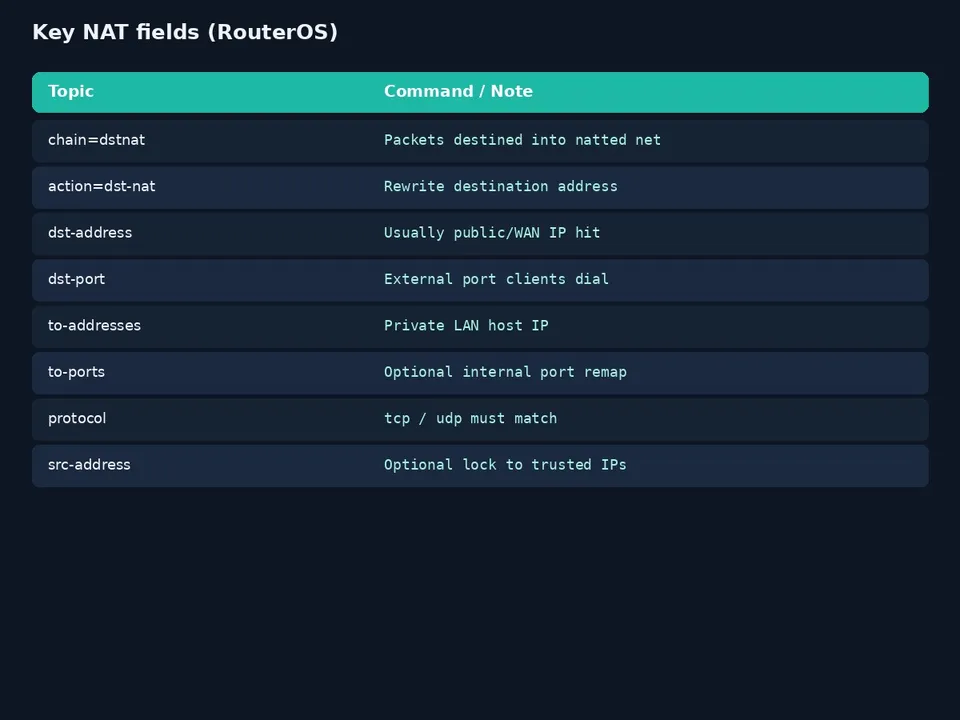
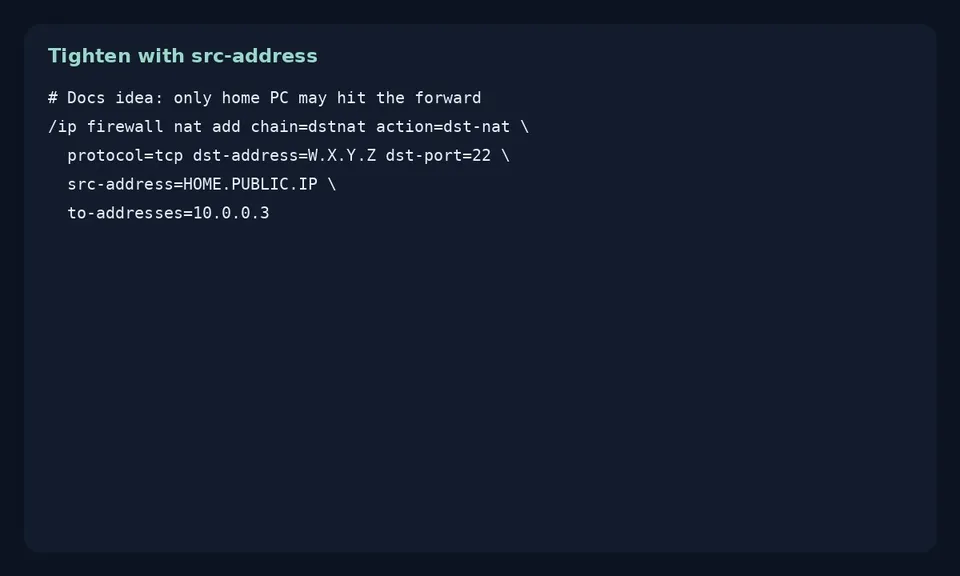
طبق مثال مستند، قانونی شبیه این معنی میدهد: اتصال TCP به پورت ۲۲ روی آدرس عمومی، با action=dst-nat به 10.0.0.3 برود. اگر فقط از خانه باید برسد، همانطور که در NAT توضیح داده شده میتوانید با src-address منبع را محدود کنید تا تمام اینترنت به سرویس داخلیتان نکوبند.

اگر در همین مرحله گیر کردید، در نظرات مدل روتر، نسخهٔ RouterOS و اینکه ISP آیپی عمومی واقعی میدهد یا نه را بنویسید تا سریعتر عیبیابی شود.
خطاهای رایج و امنیت

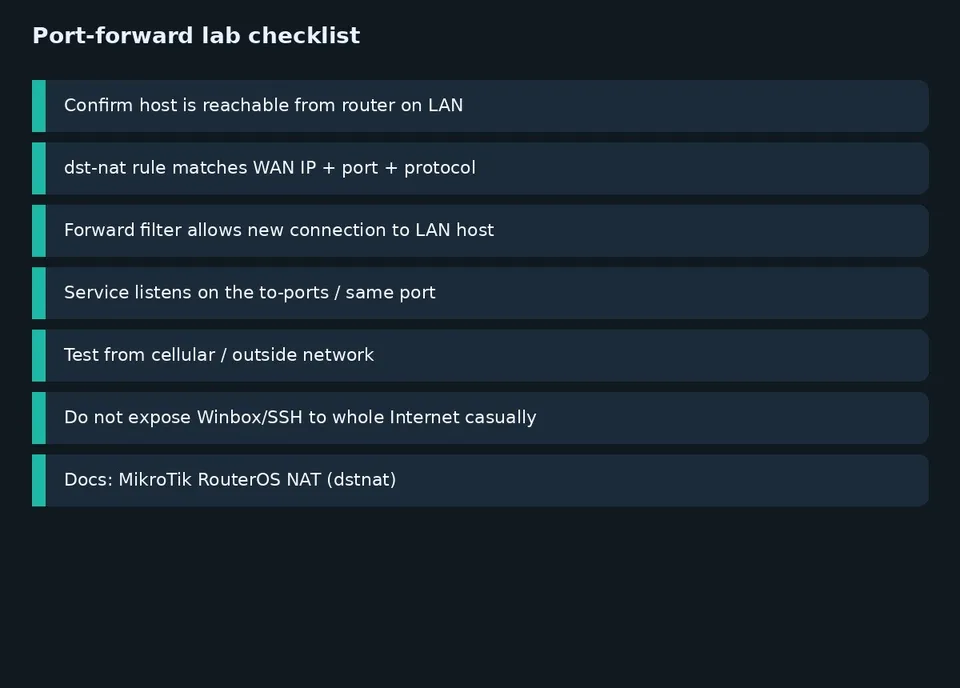

- شمارندهٔ قانون NAT بالا نمیرود → بسته اصلاً به روتر نمیرسد (CGNAT، dst-address غلط، یا پورت ISP).
- شمارنده بالا میرود ولی سرویس جواب نمیدهد → میزبان، پورت listen، یا filter forward را چک کنید.
- از LAN کار میکند از بیرون نه → تست بیرون الزامی است؛ برای دسترسی داخلی به آیپی عمومی گاهی hairpin جدا لازم است.
- WinBox یا SSH مدیریت را به کل اینترنت forward نکنید مگر با محدودیت IP و رمز/کلید قوی.
- بعد از هر تغییر موفق، از قوانین NAT بکآپ/export بگیرید.
شما بیشتر برای دوربین و وبسرور پورت باز میکنید یا برای Remote Desktop/SSH؟ تجربهٔ ISP و CGNAT را هم بگویید.
در عمل، dst-nat فقط نصف ماجراست. بسته بعد از ترجمهٔ مقصد هنوز باید از زنجیرهٔ forward بگذرد تا به میزبان LAN برسد. اگر فقط قانون NAT مینویسید و filter پیشفرض drop است، از بیرون timeout میبینید در حالی که شمارندهٔ NAT ممکن است بالا برود. همیشه بعد از NAT، اجازهٔ new/established را برای همان پورت و آدرس داخلی مرور کنید.
مثال رسمی میکروتیک با SSH به 10.0.0.3 برای فهم مفهوم عالی است؛ در تولید همان الگو را برای وب، دوربین یا RDP تکرار میکنید. پورت خارجی و داخلی میتوانند فرق داشته باشند: مثلاً بیرون ۴۴۳ و داخل ۸۴۴۳ با فیلد to-ports. این remap وقتی سرویس روی پورت غیر استاندارد گوش میدهد مفید است.
محدود کردن با src-address همان ایدهای است که در ادامهٔ مثال مستند آمده: فقط آیپی خانه یا دفتر بتواند به forward برسد. برای تیمهای کوچک این کار خیلی از اسکن اینترنت را کم میکند. اگر منبع ثابت ندارید، حداقل پورتهای مدیریت را هرگز به ۰.۰.۰.۰/۰ باز نکنید.
CGNAT را جدی بگیرید. بعضی اینترنتهای خانگی آیپی عمومی واقعی به مودم/روتر شما نمیدهند؛ در آن حالت هیچ dst-natی از اینترنت عمومی به شما نمیرسد و باید از VPN معکوس، تانل یا آیپی ثابت شرکتی استفاده کنید. قبل از ساعتها عیبیابی NAT، از پشتیبانی ISP بپرسید آیا پورت ورودی پشتیبانی میشود.
برای تست درست، یک بار از اینترنت موبایل (خارج از وایفای همان روتر) وصل شوید. تست از داخل LAN به آیپی WAN گاهی نیاز به hairpin NAT دارد و شکست آن لزوماً یعنی forward اینترنت خراب است. لاگ سرویس روی میزبان LAN را همزمان نگاه کنید تا ببینید بسته میرسد یا نه.
بعد از پایدار شدن، export قوانین firewall را با تاریخ ذخیره کنید و در مستند شبکه بنویسید کدام پورت به کدام سرور میرود. شیفت بعدی نباید حدس بزند. مرجع کامل زنجیرهها و تفاوت dstnat با srcnat در همان صفحهٔ NAT میکروتیک است.


