
WireGuard در RouterOS میکروتیک یک اینترفیس تونل سبک است که با جفتکلید عمومی/خصوصی و فهرست peers کار میکند. جریان کاری معمول سه گام دارد: ساخت اینترفیس و listen-port، مبادلهٔ public-key، و تعریف peer بههمراه بازههای آدرس مجاز. کلید خصوصی را هرگز به سمت مقابل نفرستید.
پیشنیازها
- دو سمت تونل: هر روتر (یا کلاینت) باید اینترفیس WireGuard و peer مقابل را داشته باشد.
- پورت آزاد: listen-port روی هر دو طرف باید در فایروال/NAT مسیر باز باشد اگر از اینترنت میآید.
- آدرسدهی لایهٔ ۳: پس از بالا آمدن اینترفیس، IP تونل و مسیر سابنت مقابل را جداگانه تنظیم کنید؛ مستند روی ساخت اینترفیس و peer تمرکز دارد.
ساخت اینترفیس WireGuard

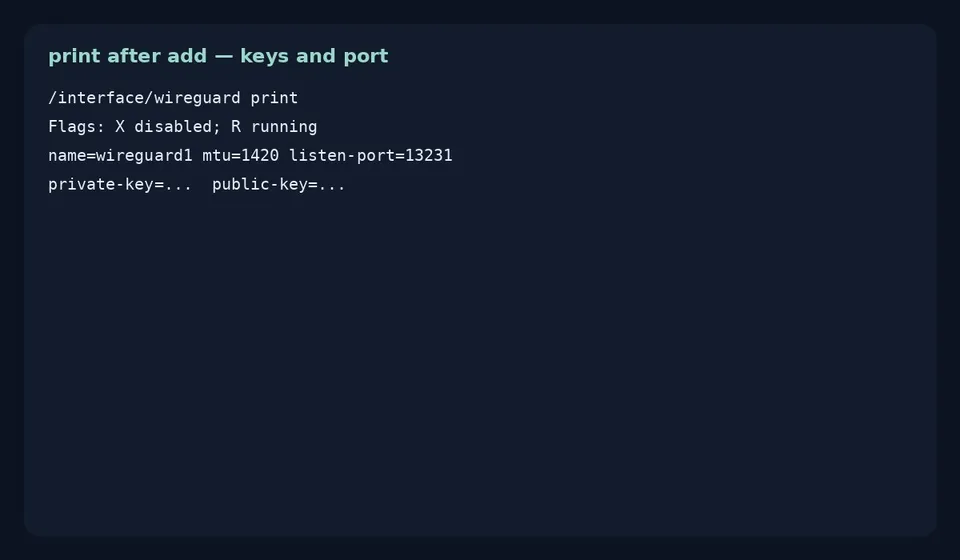
- در ترمینال RouterOS اینترفیس را بسازید. نمونهٔ رسمی:
/interface/wireguard add listen-port=13231 name=wireguard1
- کلیدها و وضعیت را ببینید:
/interface/wireguard print
خروجی نمونه پرچم R، mtu=1420، همان listen-port و مقادیر private-key و public-key را نشان میدهد. RouterOS کلیدها را میسازد؛ public-key همان چیزی است که باید به همتا بدهید.
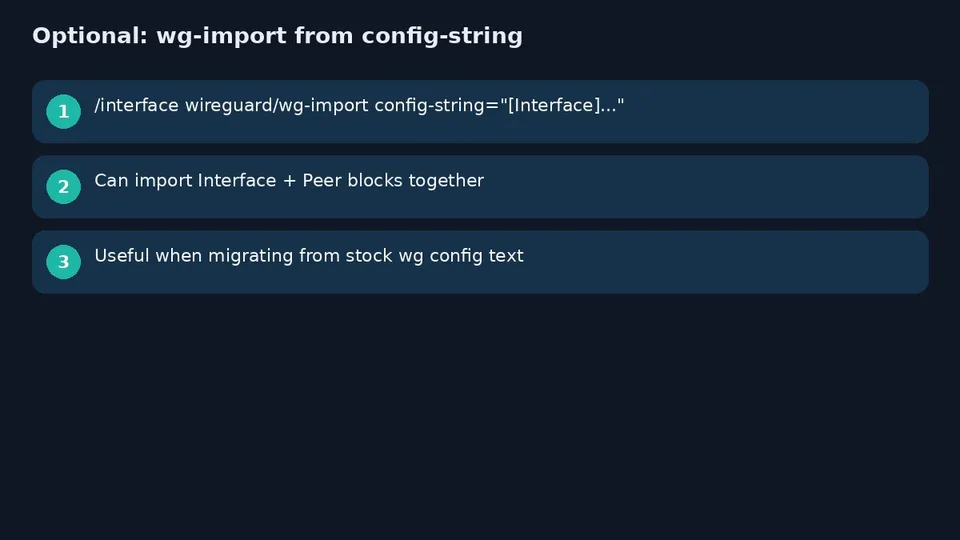
- اگر از پیکربندی متنی WireGuard مهاجرت میکنید، میتوانید با فرمان زیر بلوکهای Interface و Peer را یکجا وارد کنید:
/interface wireguard/wg-import
با پارامتر config-string؛ مستند نمونهٔ import شامل Address، ListenPort، PrivateKey، PublicKey، Endpoint، AllowedIPs و PersistentKeepalive است.
افزودن peer و سناریوی سایتبهسایت

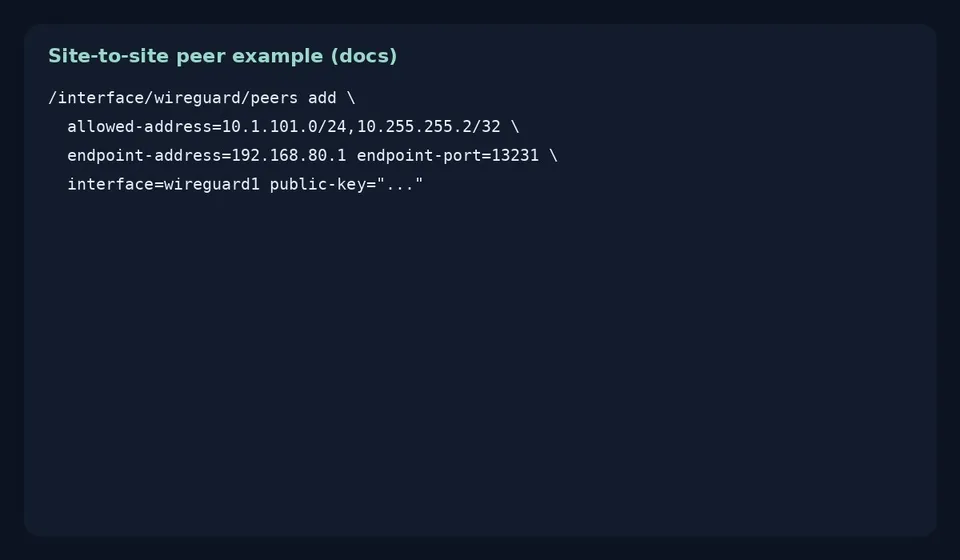
- peers را زیر مسیر /interface/wireguard/peers اضافه کنید.
- در مثال سایتبهسایت مستند، هر دفتر سابنت محلی خود را دارد (مثلاً ۱۰٫۱٫۱۰۱٫۰/۲۴ و ۱۰٫۱٫۲۰۲٫۰/۲۴).
- peer مقابل را با allowed-address مناسب و در صورت نیاز endpoint-address و پورت تعریف کنید.
- آدرس IP تونل را روی همان اینترفیس تنظیم کنید و مسیر سابنت مقابل را از طریق آن اضافه کنید.
- فایروال را برای سابنتهای تونل باز کنید.
ویژگیهای فقطخواندنی peer در مستند شامل current-endpoint-address، current-endpoint-port، last-handshake، rx و tx است. برای اطمینان از بالا آمدن تونل، last-handshake و شمارندههای بایت را بررسی کنید. اگر ترافیک برگشتی منبع اشتباه دارد، همان صفحه به NAT بهسمت loopback بهعنوان راهحل رایج اشاره کرده است.
چکلیست عملیاتی

- listen-port آزاد روی هر دو روتر انتخاب کنید.
- public-keyها را مبادله کنید؛ private-key محرمانه بماند.
- allowed-address بازهٔ تونل و LAN مقابل را پوشش دهد.
- مسیر و فایروال را برای سابنتهای تونل باز کنید.
- پس از تست ping، last-handshake و rx/tx را بررسی کنید.
مرجع کامل فرمانها در مستند رسمی WireGuard میکروتیک است. بیشتر سایتبهسایت میسازید یا کلاینت تکی؟


