

بله هم پیامرسان است هم درگاه خدمات بانکی؛ یعنی اگر کسی وارد حسابتان شود، فقط چت در خطر نیست. ترفند این مطلب ساده است: تأیید دو مرحلهای را روشن کنید، نشستهای اضافه را ببندید، و هیچوقت کد ورود یا اطلاعات کارت را برای کسی نفرستید. منبع مسیر ۲FA همان سؤالات متداول بله است؛ هشدارهای امنیتی از بلاگ امنیت بله.
تأیید دو مرحلهای بله را چطور فعال کنید؟
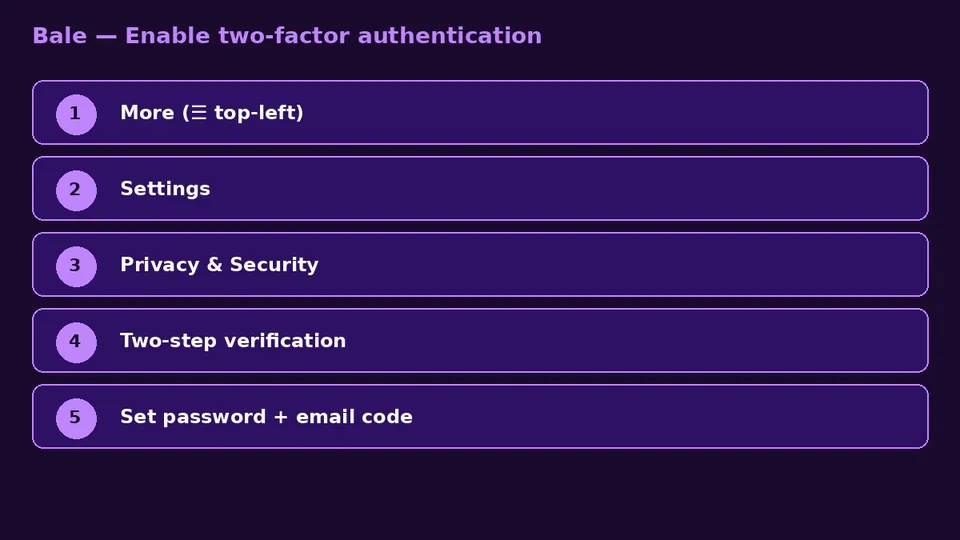
طبق FAQ رسمی، مسیر موبایل این است:
- از بالا سمت چپ آیکون سهخط («بیشتر») را باز کنید.
- وارد «تنظیمات» شوید.
- «حریم خصوصی و امنیت» را انتخاب کنید.
- «تأیید دو مرحلهای» را باز کنید.
- رمز موردنظر را ثبت کنید، ایمیل بگذارید و کد تأییدی که به ایمیل میآید را وارد کنید تا رمز ورود دو مرحلهای فعال شود.
ایمیل بازیابی را جدی بگیرید؛ اگر رمز ۲FA را فراموش کنید، همان ایمیل نقطهٔ برگشت شماست. صفحهٔ پشتیبانی بازیابی رمز هم در بله وجود دارد، ولی بهتر است از اول ایمیل درست و در دسترس بگذارید.
چه چیزهایی را هرگز نفرستید؟
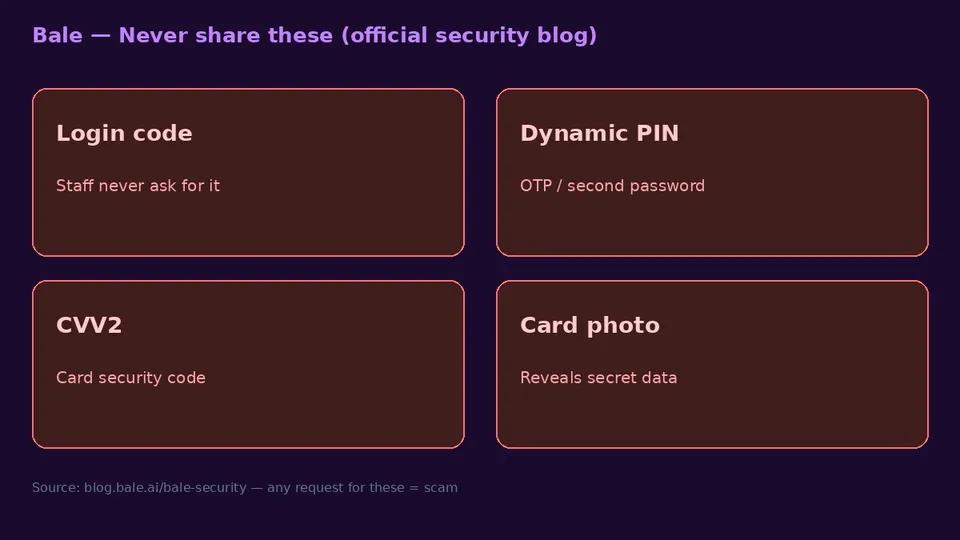
بلاگ رسمی بله صریح میگوید اینها محرمانهاند:
- کد ورود به اپلیکیشن
- رمز پویا (رمز دوم)
- CVV2
- عکس کارت بانکی
کارکنان بله هیچوقت از شما کد ورود نمیخواهند. هر پیام یا تماسی که خودش را بانک یا پشتیبانی جا بزند و کد بخواهد، کلاهبرداری است. حتی اگر جایزهای در کار باشد، طبق همان مطلب فقط شمارهٔ کارت/حساب ممکن است برای واریز جایزه گرفته شود—نه کد ورود و نه رمز پویا.
نشستهای فعال را هم چک کنید

بعد از روشن کردن ۲FA، دستگاههای متصل را مرور کنید:
- موبایل: بیشتر ← تنظیمات ← حریم خصوصی و امنیت؛ میتوانید همهٔ جلسات باز را ببندید یا فقط یک دستگاه را قطع کنید.
- وب: روی نمایه بزنید ← تنظیمات ← امنیت؛ گزینهٔ اتمام تمام نشستها را دارید.
اگر گوشیتان دست کسی بوده یا روی سیستم عمومی وب بله را باز کردهاید، همین الان نشستها را ببندید و ۲FA را فعال کنید.
مسیر منو در نسخهٔ شما کمی فرق دارد؟ در نظرات بگویید اندرویدید یا وب.
قفل برنامه را با ۲FA قاطی نکنید
در FAQ بله، جدا از تأیید دو مرحلهای، بخش «قفل برنامه» هم هست: رمز ششرقمی برای باز کردن اپ روی همان گوشی، و در صورت پشتیبانی گوشی حتی اثر انگشت. این قفل جلوی نگاهکردن کنار دستی را میگیرد، ولی جای ۲FA را نمیگیرد. ۲FA وقتی مهم است که کسی کد پیامک ورود را داشته باشد و بخواهد از دستگاه دیگر وارد حساب شود.
اگر رمز ورود پیامکی را فراموش کردهاید و اپ گیر کرده، FAQ میگوید از تنظیمات گوشی حافظهٔ بله را پاک کنید و دوباره با شماره و کد ورود وارد شوید. این کار دادههای محلی اپ را پاک میکند؛ پس قبلش اگر میتوانید از نشستهای وب خارج شوید و ۲FA را از قبل روشن کرده باشید، مسیر امنتری دارید.
چرا بله بیشتر از یک چت ساده حساس است؟
چون کارتبهکارت، موجودی، قبض و سرویسهای بانکی روی همان حساب سوارند. یک نشست باز روی گوشی قرضی یا لینک جعلی پشتیبانی، مسیر دسترسی به پول را کوتاه میکند. ۲FA بهتنهایی معجزه نیست، ولی بدون آن مهاجم فقط با کد پیامک جلو میآید. ترکیب ۲FA، بستن نشستهای غریبه و ندادن کد ورود، همان لایهٔ حداقلی است که بلاگ امنیت بله هم رویش تأکید میکند.
جمعبندی
۲FA قفل دوم حساب بانکیپیامرسان شماست؛ ایمیل بازیابی را درست بگذارید، کد ورود را به کسی ندهید، و نشستهای غریبه را ببندید. این سه کار بیشتر از هر هشدار کلی دربارهٔ «مراقب کلاهبرداری باشید» جلویتان را میگیرد.
شما تأیید دو مرحلهای بله را فعال کردهاید؟ اگر نه، مانعتان چیست؟


