
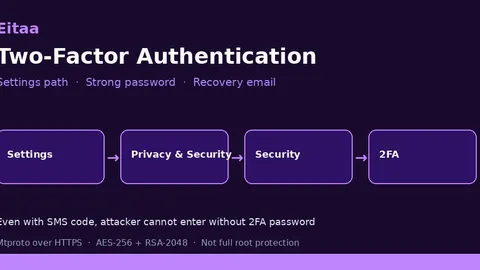
پیامرسان ایتا در بخش امنیت FAQ توضیح میدهد که رمزنگاری مسیر داده را پوشش میدهد، ولی اگر کسی به گوشی یا رایانهٔ شما دسترسی روت داشته باشد، محافظت کامل نیست. راهحل پیشنهادی خود ایتا ساده است: رمز قوی بهعلاوهٔ تأیید دو مرحلهای. این ترفند همان مسیر رسمی را قدمبهقدم میگوید تا یکبار برای همیشه قفل حساب را سفت کنید.
منبع: سؤالات متداول ایتا، بخش امنیت.
ایتا از نظر رمزنگاری چه میگوید؟

طبق FAQ، ایتا روی پروتکل Mtproto و درگاه HTTPS بنا شده تا امنیت را با سرعت و حتی اتصالهای ضعیف هماهنگ کند. در چتهای ابری (خصوصی و گروهی)، همهٔ دادهها—متن، رسانه یا فایل—با رمزنگاری Client-Server روی AES متقارن ۲۵۶ بیتی و RSA-۲۰۴۸ رمز میشوند. این یعنی ISP یا مدیر شبکهٔ میانی نباید به محتوای تبادل دسترسی داشته باشد.
ولی ایتا صریح میگوید در برابر دسترسی روت به گوشی یا رایانهای که نسخهٔ وب را باز کردهاید محافظت کامل ندارد. پس دستگاه را در دسترس دیگران نگذارید و همیشه از رمز عبور قوی و سیستم تأیید هویت دو مرحلهای استفاده کنید. هر دو گزینه از قسمت «تنظیمات، حریم خصوصی و امنیت» در دسترساند.
فعالسازی تأیید دو مرحلهای؛ مسیر دقیق
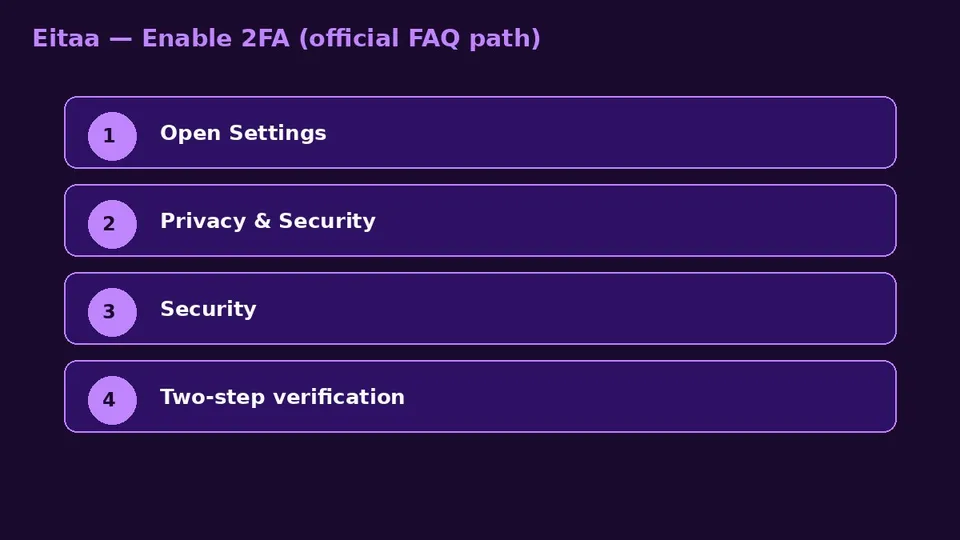
- تنظیمات را باز کنید.
- به «حریم خصوصی و امنیت» بروید.
- بخش «امنیت» را انتخاب کنید.
- «تایید دو مرحلهای» را فعال کنید و یک رمز عبور جداگانه بگذارید؛ رمزی که با رمز گوشی یا ایمیل یکی نباشد.
با این کار مهاجم حتی با داشتن کد پیامک هم وارد حساب نمیشود. این دقیقاً همان جملهای است که FAQ رسمی تأکید میکند؛ پیامک بهتنهایی کافی نیست.
ایمیل بازیابی را هم جدی بگیرید. حساب ایمیل بازیابی باید خودش رمز عبور قابلاطمینان داشته باشد. اگر ایمیل ضعیف باشد، نقطهٔ ضعف بعدی همانجاست و ۲FA را دور میزند.
خروج امن و احتیاط حذف حساب
میتوانید ایتا را همزمان روی چند دستگاه استفاده کنید. اگر از سیستم خارج شوید، پیامهای روی ابر از بین نمیروند و با ورود دوباره میتوانید دنبالشان کنید.
- اندروید: تنظیمات ← لمس سه نقطه در بالای صفحه ← خروج.
- وب: منوی تنظیمات ← خروج از سیستم.
برای حذف حساب، مسیر رسمی صفحهٔ غیرفعالسازی در my.eitaa.com است. این کار برای بستن کامل حساب است، نه خروج موقت؛ فقط وقتی انجام دهید که واقعاً قصد دارید حساب را ببندید.
اگر مسیر منو در نسخهٔ شما کمی فرق دارد، در نظرات بگویید روی اندروید هستید یا وب تا بقیه هم تطبیق دهند.
چکلیست یکدقیقهای بعد از فعالسازی
بعد از روشنکردن تأیید دو مرحلهای، این سه کار را همان جلسه انجام دهید تا بعداً قفل نشوید:
- رمز ۲FA را جایی امن یادداشت کنید که فقط خودتان به آن دسترسی دارید؛ نه در چت باز و نه روی برچسب گوشی.
- ایمیل بازیابی را باز کنید و رمز آن را هم قوی کنید؛ FAQ رسمی میگوید این ایمیل باید رمز قابلاطمینان داشته باشد.
- اگر روی دستگاه مشترک یا رایانهٔ عمومی وارد شدهاید، با مسیر خروج اندروید یا وب خارج شوید تا نشست باز نماند.
یادتان باشد رمزنگاری Mtproto و AES جلوی شنود مسیر را میگیرد، ولی قفل ورود به حساب همان لایهای است که خودتان با ۲FA اضافه میکنید. اگر فقط به پیامک تکیه کنید، دقیقاً همان ضعفی را نگه داشتهاید که FAQ نسبت به کد پیامک هشدار میدهد.
جمعبندی
رمزنگاری ابری ایتا جلوی شنود میانی را میگیرد، ولی قفل واقعی حساب شما همان ۲FA و رمز قوی است. مسیر تنظیمات را یکبار طی کنید، ایمیل بازیابی را محکم کنید، و از دستگاههای مشترک بدون خروج خارج نشوید. تلفن دزدیدهشده یا لپتاپ باز در کافینت، دقیقاً همان سناریویی است که FAQ دربارهٔ روت و دسترسی فیزیکی هشدار میدهد.
شما تأیید دو مرحلهای ایتا را فعال کردهاید؟ اگر نه، چه مانعی دارید؟


